Phishing
Hinter der Versendung von gefälschten E-Mails im Namen von Bankinstituten, Mobilfunkprovidern und dergleichen sowie dem Einsatz gefälschter Webseiten im Internet durch Cyberkriminelle stecken zumeist finanzielle Motive. Ziel ist es, Anwenderinnen und Anwender dazu zu verleiten, Links zu kompromittierten Webseiten aufzurufen, kompromittierte Dateianhänge zu öffnen und persönliche Daten wie Zugangs- und Kontodaten preiszugeben. Phishing-Angriffe sind oftmals auch eine Möglichkeit einen späteren Ransomware-Angriff zu bewirken.
Gefährdungstrend
Die Gefährdung durch Phishing nimmt nach einem kurzzeitigen Rückgang im letzten Jahr weiter zu. Insbesondere die Gestaltung von gefälschten E-Mails und Webseiten wird zunehmend professioneller. Durch das Fehlen offensichtlicher Merkmale, wie z.B. viele Tippfehler oder schlechtes Deutsch, sind viele auf den ersten Blick nicht mehr als Fälschungen zu erkennen.
Volumen
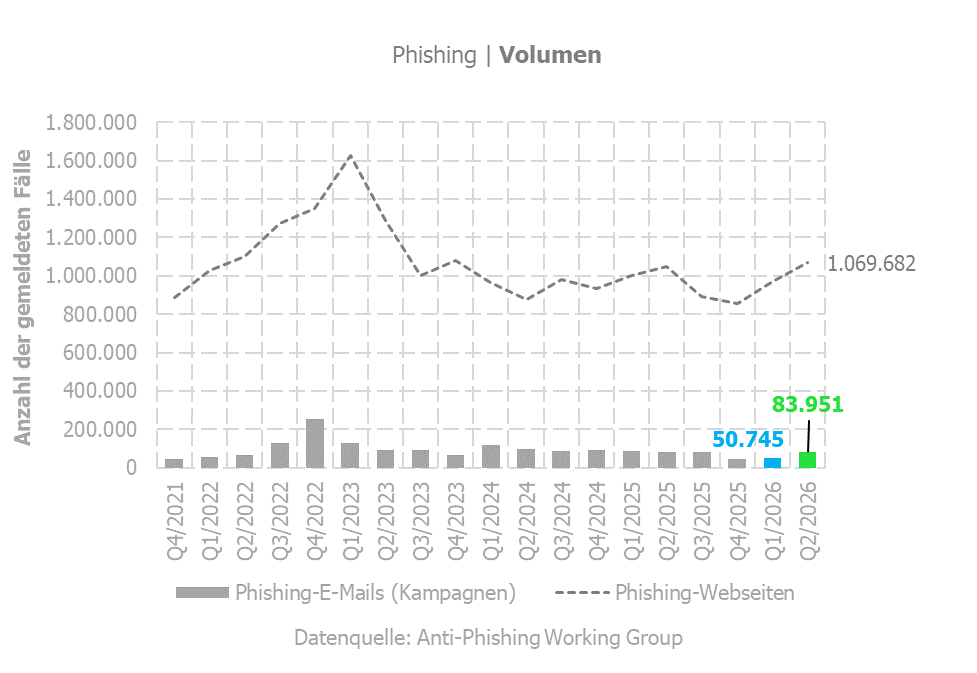
Im Laufe des zweiten Quartals 2026 stieg die Anzahl der Phishing-E-Mails nach zwei schwächeren Quartalen wieder um ca. 65,4% auf rund 84.000 gemeldete Kampagnen. Mit etwa 1.070.000 Stück wurden auch um 10,1% mehr Phishing-Webseiten als im Vorquartal identifiziert.
(Datenquelle: Anti Phishing Working Group - Phishing Activity Trends Report Q2 2026)
Betroffene Sektoren
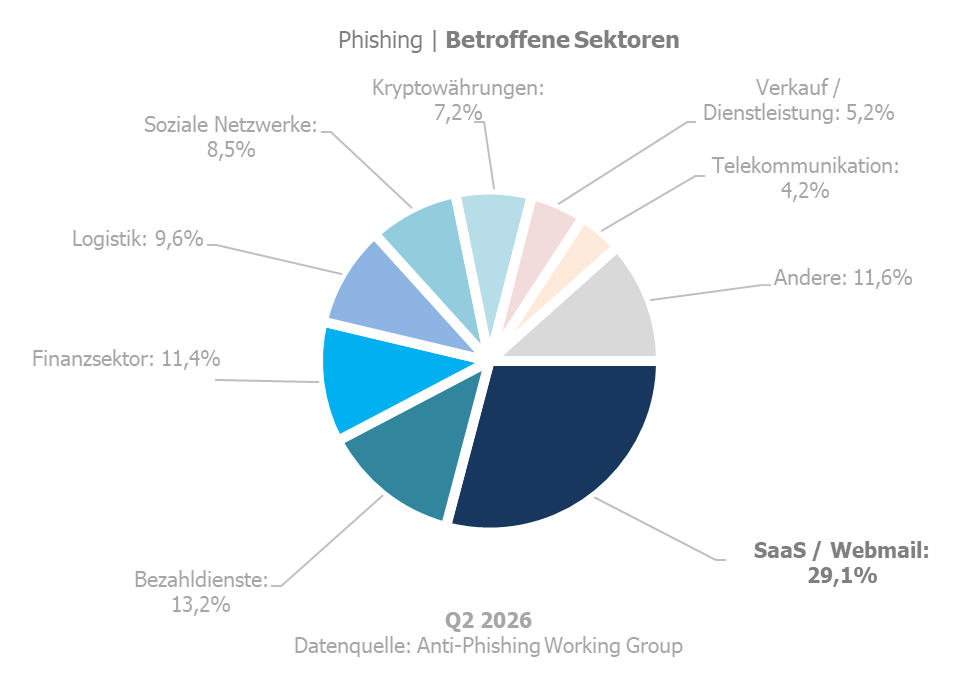
Software-as-a-Service (SaaS) und Webmail-Dienste waren im zweiten Quartal 2026 mit 29,1 Prozent am stärksten von Phishing-Kampagnen betroffen, gefolgt von Bezahldiensten (13,2%) und dem Finanzsektor mit 11,4 Prozent.
(Datenquelle: Anti Phishing Working Group - Phishing Activity Trends Report Q2 2026)
Für den Inhalt verantwortlich: A-SIT Zentrum für sichere Informationstechnologie – Austria